
Check Point Software Technologies Finland Oy
Check Point Researchin uuden Brand Phishing -raportin mukaan kyberrikolliset jäljittelevät tunnettujen teknologiayritysten ja sosiaalisen median palveluiden lisäksi yhä useammin tekoäly- ja kehittäjäpalveluita. Hyökkäyksissä uhreja houkutellaan myös suorittamaan haitallisia komentoja ja asentamaan etäkäyttöohjelmistoja.
ESPOO – 19. lokakuuta 2026 – Maailman johtavan kyberturvallisuusratkaisujen tarjoajan ja alan edelläkävijän, Check Point Software Technologiesin, tutkimustoiminnasta vastaava Check Point Research (CPR) on julkaissut vuoden 2026 kolmannen neljänneksen Brand Phishing -raporttinsa. Raportti kertoo, mitä brändejä kyberrikolliset useimmin hyödynsivät kalastellessaan uhriensa henkilö- tai pankkitietoja heinä-syyskuussa 2026.
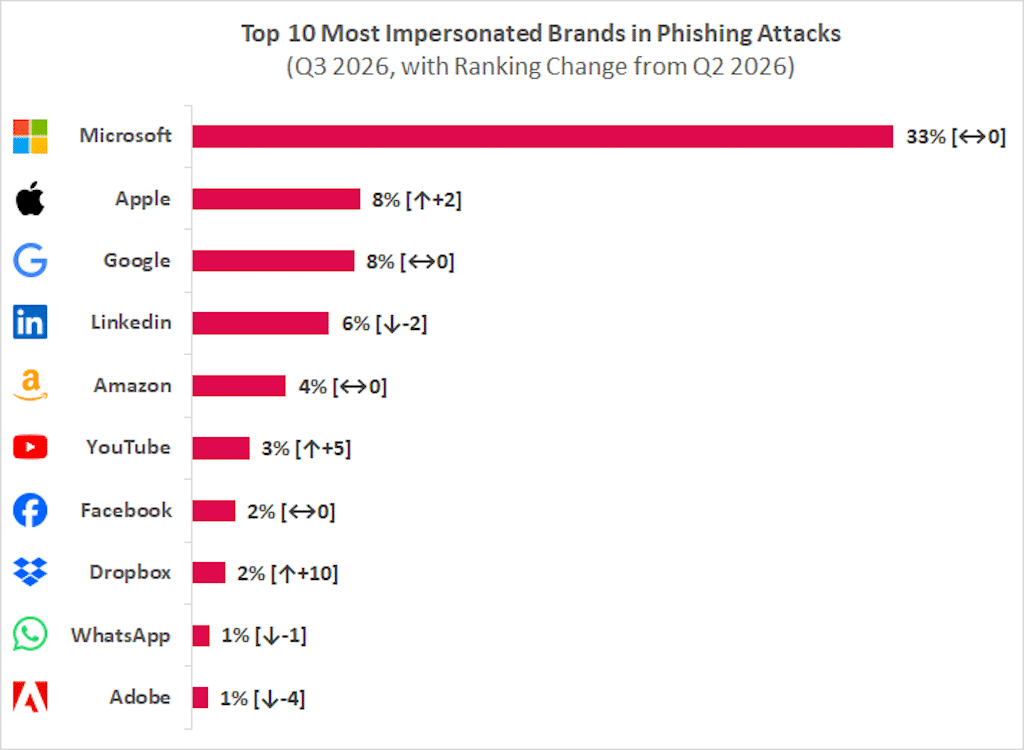
CPR:n havaintojen mukaan Microsoft oli edelleen eniten jäljitelty brändi, ja sen nimissä tehtiin 33 prosenttia kaikista vuosineljänneksen aikana havaituista brändihuijausyrityksistä. Osuus nousi edellisen neljänneksen 23 prosentista. Kyberrikolliset hyödyntävät edelleen tunnettuihin teknologiayrityksiin, sosiaalisen median palveluihin ja finanssialan toimijoihin kohdistuvaa luottamusta, mutta ovat laajentaneet toimintaansa myös tekoäly- ja kehittäjätyökaluihin.
Apple nousi kaksi sijaa toiseksi useimmin jäljitellyksi brändiksi (8 %) ja Google oli samalla osuudella kolmantena. LinkedIn putosi kaksi sijaa neljänneksi (6 %) ja Amazon sijoittui viidenneksi (4 %). Yhdessä nämä viisi brändiä kattoivat yli puolet kaikista havaituista huijausyrityksistä. Microsoftin 33 prosentin osuus oli noin nelinkertainen muihin yksittäisiin brändeihin verrattuna.
Myös hyökkäysmenetelmissä oli muutoksia. Rikolliset esiintyivät tekoäly- ja kehittäjäpalveluina, kuten Claudena ja Google Antigravityna, ja käyttivät houkuttimina väärennettyjä laskutusilmoituksia sekä haitallisia asennuskomentoja. Osa hyökkäyksistä ei enää tähdännyt pelkästään kirjautumistietojen varastamiseen, vaan uhreja houkuteltiin suorittamaan komentoja tai asentamaan itse etäkäyttöohjelmistoja.
Toimialoista useimmin jäljiteltiin teknologiayrityksiä, seuraavaksi eniten sosiaalisen median palveluita ja pankkeja. Näihin liittyy käyttäjien arvokkaita tilejä ja tietoja, kuten työsähköposteja, pilvitallennustilaa, sosiaalisen median profiileja ja pankkitietoja.
”Brändihuijaukset ovat siirtymässä uuteen vaiheeseen. Hyökkääjät hyödyntävät edelleen ihmisten luottamusta päivittäin käytettäviin teknologiapalveluihin, mutta ovat laajentaneet toimintaansa myös tekoäly- ja kehittäjätyökaluihin. Salasanojen varastamisen lisäksi uhreja houkutellaan suorittamaan haitallisia komentoja tai asentamaan itse etäkäyttöohjelmistoja. Generatiivisen tekoälyn avulla uskottavia sähköposteja ja väärennettyjä verkkosivustoja voidaan tuottaa entistä helpommin ja suuremmassa mittakaavassa. Organisaatiot tarvitsevat ennaltaehkäisevää suojausta, joka kattaa sekä sähköpostin että verkkoympäristön laajemmin”, sanoo Check Pointin Suomen johtava kyberturvallisuusasiantuntija Jarno Ahlström.
Vuoden 2026 kolmannen neljänneksen tietojenkalastelukampanjat
Uusissa hyökkäyksissä hyödynnettiin muun muassa tekoälypalveluiden nimissä lähetettyjä väärennettyjä laskutusviestejä, väärennettyjä tukisivustoja, haitallisia komentoja sekä pakollisiksi päivityksiksi naamioituja etähallintaohjelmistoja.
Claude: väärennetty maksuilmoitus
Yhdessä kampanjassa hyökkääjät esiintyivät Claude-tekoälypalveluna ja lähettivät väärennettyjä sähköposteja, joissa väitettiin 500 euron maksun epäonnistuneen. Viestissä varoitettiin, että rajapinnan käyttöoikeudet ja Claude-käyttäjälisenssit keskeytettäisiin, ellei vastaanottaja päivittäisi maksutietojaan. Näin hyökkääjät pyrkivät saamaan haltuunsa sekä maksutietoja että kirjautumistietoja.
Google Antigravity: haitallinen asennuskomento
Toisessa kampanjassa hyökkääjät loivat Google Antigravity -kehitysalustaa jäljittelevän verkkosivuston, jolla esitettiin aidolta vaikuttava Linux-asennuskomento. Todellisuudessa komento purki Base64-koodatun komennon ja suoritti sen. Tämä puolestaan latasi ulkoiselta palvelimelta komentosarjan ja suoritti sen, mikä antoi hyökkääjälle mahdollisuuden suorittaa koodia etänä (remote code execution) uhrin järjestelmässä.
Apple: väärennetty tukisivu
Hyökkääjät loivat myös Applen tukisivua jäljittelevän artikkelin, jossa Mac-käyttäjiä kehotettiin suorittamaan Terminal-komentoja laitteen suorituskyvyn parantamiseksi. Todellisuudessa ohjeiden tarkoituksena oli saada käyttäjät suorittamaan haitallisia komentoja omilla laitteillaan.
Toisessa tapauksessa Docusign-palvelua jäljittelevällä verkkosivustolla esitettiin käyttäjälle tarkasteltava asiakirja ja ilmoitettiin, että sen avaaminen edellytti lukuohjelman päivittämistä. Jatka-painikkeen napsauttaminen käynnisti FleetDeck-ohjelmiston lataamisen. FleetDeck on laillinen etävalvonta- ja -hallintaohjelmisto (RMM), jota hyökkääjät voivat kuitenkin väärinkäyttää saadakseen luvattoman pääsyn uhrin laitteeseen.
Brändiväärennöksiltä suojautuminen vaikeutuu
Havaitut tapaukset osoittavat, miksi tunnettujen brändien nimissä tehtyjä tietojenkalasteluhyökkäyksiä on entistä vaikeampaa torjua. Hyökkäykset eivät välttämättä hyödynnä ohjelmistojen haavoittuvuuksia, vaan käyttäjien luottamusta tuttuihin brändeihin. Kiireellisyyden tunteen luominen, uskottava visuaalinen ilme, aitoja muistuttavat verkkotunnukset ja oikealta vaikuttavat asennusohjeet vähentävät käyttäjien epäilyksiä.
Samalla hyökkäysten tavoitteet laajenevat. Salasanojen ja maksutietojen varastamisen lisäksi rikolliset pyrkivät saamaan laitteita suoraan hallintaansa.
Generatiivinen tekoäly helpottaa uskottavien tietojenkalasteluviestien ja väärennettyjen verkkosivustojen tuottamista suuressa mittakaavassa, mikä korostaa ennaltaehkäisevän suojauksen merkitystä.
Organisaatioiden tulisi estää tietojenkalasteluviestien päätyminen käyttäjien sähköpostilaatikoihin ja hyödyntää tekoälypohjaista tunnistusta brändien jäljittelyn ja kirjautumistietojen kalastelun havaitsemiseksi. Myös tietoturvatapahtumien tutkintaa ja niihin reagointia on syytä automatisoida sekä valvoa luvattomien etähallintatyökalujen käyttöä.
Lisäksi organisaatioiden tulisi seurata verkossa esiintyviä omia verkkotunnuksiaan muistuttavia osoitteita ja väärennettyjä kirjautumissivuja, jotta huijaussivustot voidaan poistaa ennen kuin asiakkaat ehtivät asioida niillä.